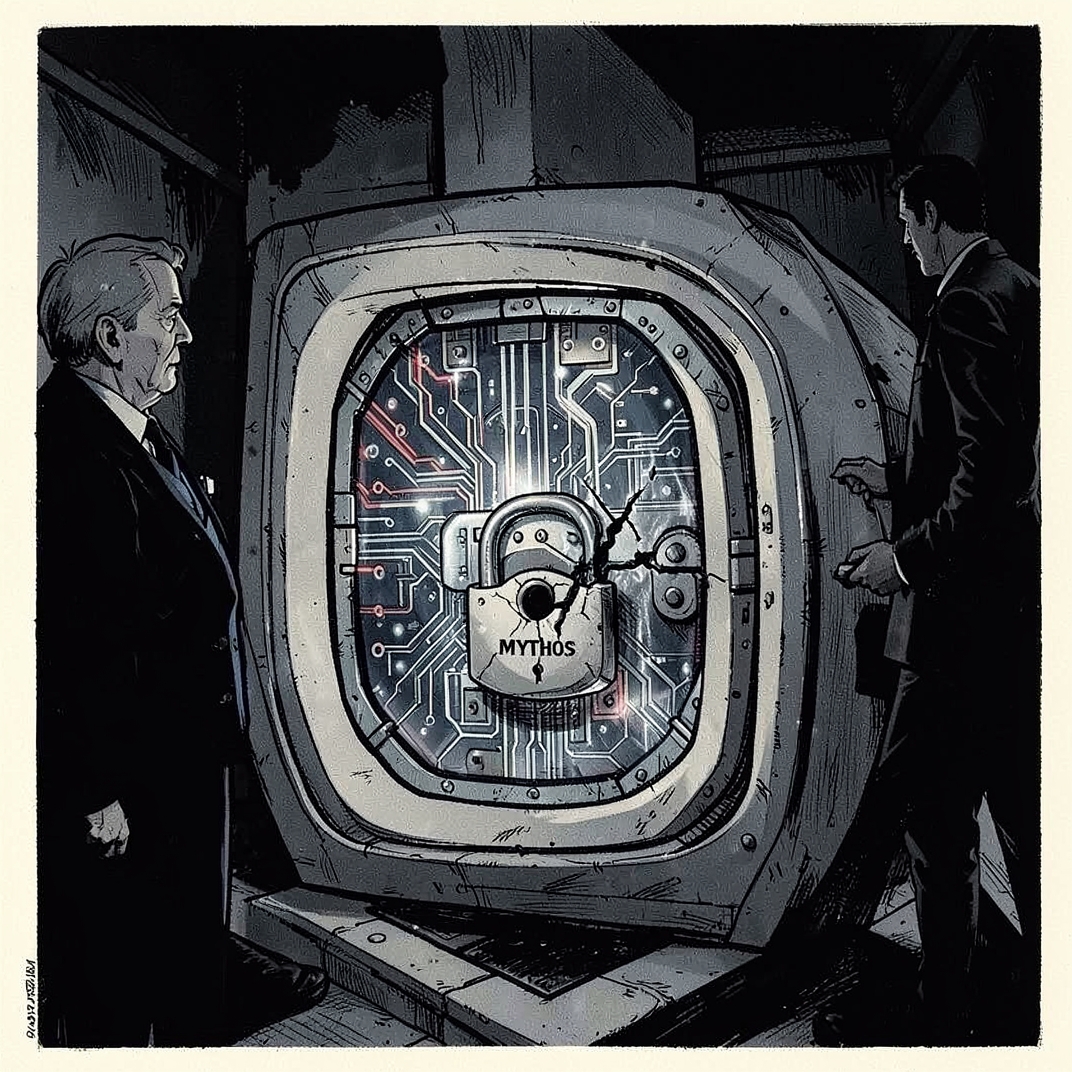
Ein anonymer Quellenkreis aus dem Finanzministerium bestätigte gegenüber dieser Redaktion, dass die US‑Bundesbehörde in den vergangenen Wochen mehrfach Druck ausgeübt habe, um Anthropic zur Offenlegung einer mutmaßlichen Hintertür im KI‑Modell „Mythos“ zu bewegen. Der Vorwurf, der aus den Hallen der FAZ stammt, lautet: Das Modell habe eine nicht dokumentierte Zugriffsstelle, die potenziell von organisierten Kriminellen ausgenutzt werden könnte.
Hintergründe
Anthropic, ein Unternehmen, das sich selbst als ethisch verantwortungsbewusster Entwickler künstlicher Intelligenz versteht, hat das Modell „Mythos“ im vergangenen Quartal als „restricted release“ für ausgewählte Forschungspartner angekündigt. Laut einem Sprecher des Unternehmens soll die Beschränkung dazu dienen, das Risiko eines Missbrauchs zu minimieren. Gleichzeitig habe man jedoch intern von einem „emergency access protocol“ gesprochen – ein Verfahren, das im Notfall es Regierungsbehörden ermöglichen solle, kritische Systeme zu überwachen.
Ein ehemaliger Mitarbeiter der US‑BFS, der anonym bleiben wollte, bestätigte, dass diese Protokolle bereits seit 2022 existieren und nach interner Regelung nur mit schriftlicher Genehmigung des „Chief AI Oversight Officer“ aktiviert werden dürfen. In einem kürzlich geleakten internen Memo wurde jedoch angemerkt, dass die Dokumentation des Protokolls unvollständig sei und die Möglichkeit eines unautorisierten Zugriffs nicht ausgeschlossen werden könne.
Reaktionen aus dem In‑ und Ausland
Im Weißen Haus reagierte der Nationale Sicherheitsberater mit einer nüchternen Stellungnahme, wonach die Administration „die volle Kooperationsbereitschaft“ mit Anthropic sei, um die Integrität kritischer Infrastrukturen zu gewährleisten. Ein Sprecher des US‑Justizministeriums fügte hinzu, dass mögliche Verstöße gegen das „Cybersecurity Act of 2021“ strafrechtlich verfolgt werden könnten.
Im europäischen Kontext äußerte der Bundesinnenminister in einem vertraulichen Treffen mit dem deutschen Verband für Informationssicherheit (BVIS) ernsthafte Bedenken. „Wir können nicht zulassen, dass ein ausländisches Unternehmen, das von öffentlichen Geldern profitiert, über eine undokumentierte Hintertür verfügt“, sagte ein Beamter des Bundesamts für Sicherheit in der Informationstechnik (BSI).
Unterdessen verfolgte das chinesische Ministerium für Cybersicherheit die Entwicklungen mit „großem Interesse“, wie ein offizielles Schreiben aus Peking, das an ausgewählte Medien weitergeleitet wurde, nahelegt. Dort wird bereits über die Möglichkeit diskutiert, ähnliche Notfallprotokolle in staatlich gesteuerte KI‑Systeme zu integrieren – allerdings ohne die Transparenz, die westliche Regulierungsbehörden fordern.
Ausblick
Die nächsten Wochen dürften von intensiven Verhandlungen zwischen Anthropic und den Aufsichtsbehörden geprägt sein. Ein Insider des Unternehmens, der ebenfalls anonym bleiben möchte, prognostiziert, dass ein gemeinsames „Transparency Framework“ entwickelt werde, das die Existenz von Notfallzugriffen offenlegen und zugleich streng kontrollieren solle.
Gleichzeitig haben mehrere große Technologie‑Investoren bereits signalisiert, dass sie ihr Kapital neu allokieren könnten, sollten regulatorische Auflagen das Innovationsklima unverhältnismäßig belasten. Beobachter warnen, dass ein zu frühes Schüren von Misstrauen gegenüber KI‑Entwicklern die weltweite Wettbewerbsfähigkeit der USA weiter aushöhlen könnte.
Gates Of Memes ist ein Satire-Medium. Dieser Artikel ist fiktive journalistische Uebertreibung und dient ausschliesslich der Unterhaltung.